A conta oficial da Microsoft no X (@Microsoft), que reúne mais de 13 milhões de seguidores, sofreu um acesso não autorizado voltado à divulgação de um token de criptomoeda. A ação fez parte de um esquema de pump-and-dump (inflação artificial do valor de um ativo seguida por vendas em massa). Durante o período de comprometimento, os responsáveis trocaram a foto de perfil institucional pela imagem do assistente virtual Clippy.
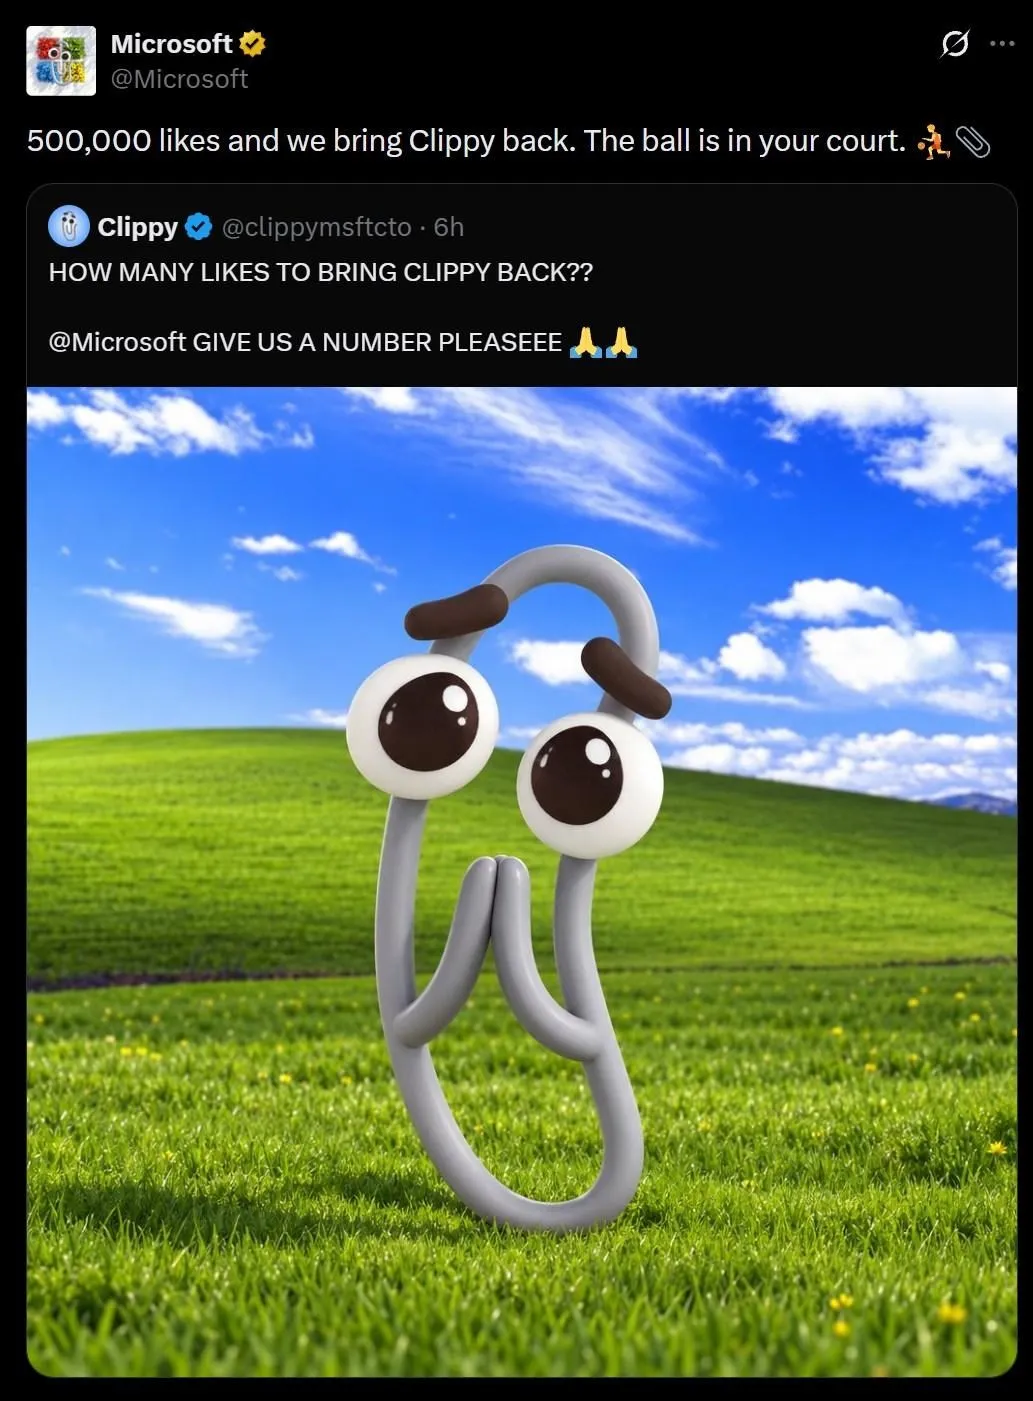
Sob o controle dos invasores, a conta da Microsoft começou a seguir e repostou uma publicação do perfil @clippymsftcto que perguntava quantas curtidas seriam necessárias para reativar o Clippy. Ao mesmo tempo, outra conta na rede, identificada como @ClippyMSFT, divulgava o token $Clippy alegando falsamente a existência de um pool de liquidez (reserva de fundos para negociação) pareado diretamente com as ações da Microsoft ($MSFT).
Resposta da empresa e contenção
O porta-voz da Microsoft, Brent Colburn, confirmou que as publicações não partiram da companhia e informou que as postagens não autorizadas foram deletadas. Colburn afirmou ainda que o perfil foi colocado em segurança e que as circunstâncias da invasão permanecem sob investigação.
“Confirmamos acesso não autorizado à nossa conta no X, incluindo publicações que não vieram da Microsoft” No original, em inglês: “We have confirmed unauthorized access to our account on X including posts that did not come from Microsoft” porta-voz da Microsoft3
“A conta foi protegida e as publicações não autorizadas foram removidas, e continuamos a investigar as circunstâncias.” No original, em inglês: “The account has been secured and the unauthorized posts have been removed, and we are continuing to investigate the circumstances.” porta-voz da Microsoft3
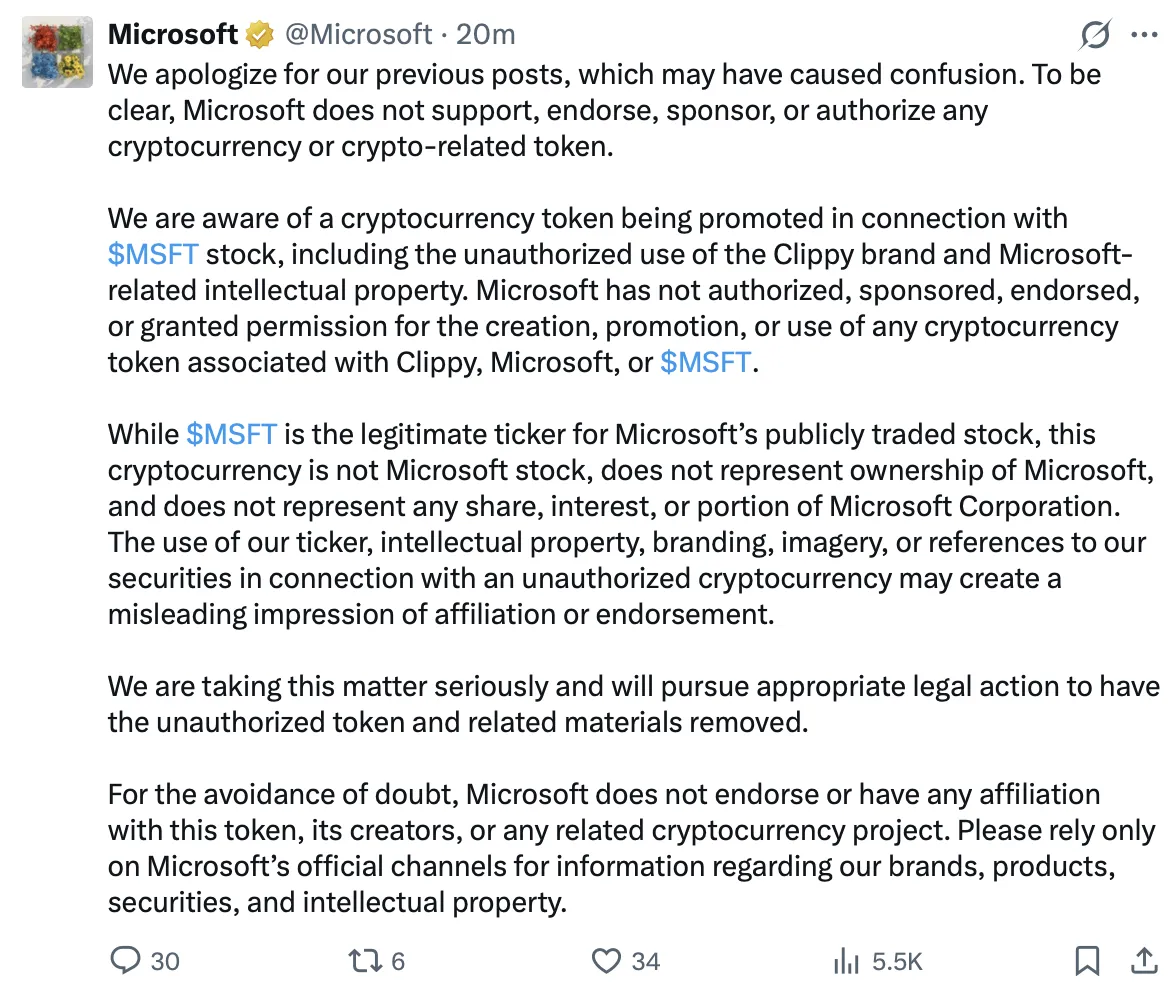
A Microsoft chegou a publicar uma nota temporária de desculpas, excluída pouco depois, declarando que não autoriza, patrocina ou apoia qualquer criptomoeda associada ao Clippy ou ao ticker $MSFT, além de anunciar que tomará as medidas judiciais cabíveis. Posteriormente, o perfil @clippymsftcto foi suspenso pela moderação do X.
Incidentes anteriores
O episódio não marca a primeira violação de perfis da empresa para fraudes financeiras. Em junho de 2024, a conta oficial Microsoft India no X foi invadida por golpistas que simularam a identidade do investidor Roaring Kitty para propagar malware especializado na drenagem de carteiras de criptomoedas.
- Conta oficial da Microsoft no X é invadida, tem imagem alterada para o Clippy e compartilha conteúdos ligados ao esquema do token.
- Microsoft restabelece a segurança do perfil, apaga publicações não autorizadas e porta-voz confirma a invasão.